Uncategorized

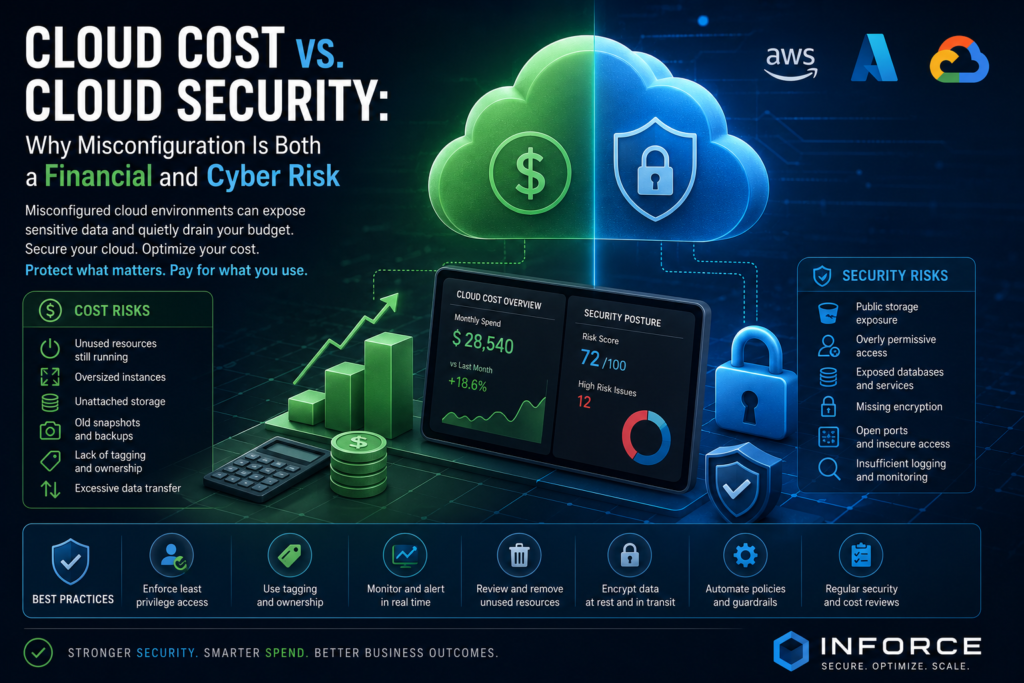
Cloud Cost vs. Cloud Security: Why Misconfiguration Is Both a Financial and Cyber Risk

Cloud Cost vs. Cloud Security: Why Misconfiguration Is Both a Financial and Cyber Risk Cloud platforms help businesses move faster. They make it easier to launch new products, scale infrastructure, support remote teams, store data, deploy applications, and connect services across different environments. For startups, growing companies, and enterprise teams, the cloud offers flexibility that traditional infrastructure often cannot match. But cloud flexibility also creates complexity. New servers, storage buckets, databases, permissions, APIs, users, containers,

Cloud Cost vs. Cloud Security: Why Misconfiguration Is Both a Financial and Cyber Risk Read More »
Penetration Testing vs. Vulnerability Assessment: Does Your Business Really Need?

Penetration Testing vs. Vulnerability Assessment: What Does Your Business Really Need? Every business today depends on digital systems. Websites, mobile applications, internal platforms, cloud services, APIs, customer portals, payment systems, and third-party integrations all help companies operate faster and serve customers better. But every digital system also creates potential security risk. A single weak password, exposed API endpoint, outdated plugin, misconfigured cloud service, or vulnerable application component can become an entry point for attackers. This

Penetration Testing vs. Vulnerability Assessment: Does Your Business Really Need? Read More »

Secure by Design: Why Cybersecurity Should Start Before the First Line of Code

Secure by Design: Why Cybersecurity Should Start Before the First Line of Code   Cybersecurity is often treated as something that happens at the end of a project. A website is built. A mobile application is developed. A custom platform is launched. Then, just before release — or sometimes after an incident — someone asks the important question: “Is it secure?” By that point, the answer may be complicated. Security issues discovered late in the

Secure by Design: Why Cybersecurity Should Start Before the First Line of Code Read More »

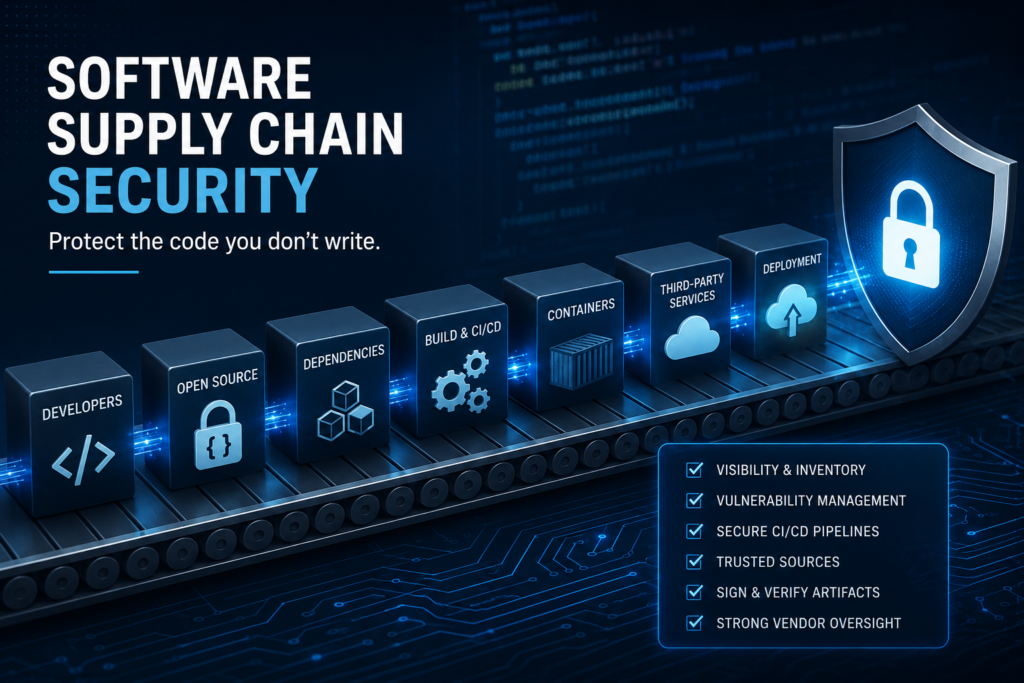
Software Supply Chain Security: How to Protect the Code You Do Not Write

Modern software is rarely built from scratch. A typical application combines open-source libraries, container images, SaaS integrations, CI/CD workflows, package managers, cloud services and internal code written by multiple teams. This makes development faster, but it also creates a new reality: your security no longer depends only on the code you write. It depends on the code you import, the build systems you trust, the vendors you integrate with and the automation that pushes software

Software Supply Chain Security: How to Protect the Code You Do Not Write Read More »

Режим на оцеляване 2026: Защо стратегията „Cyber Resilience“ (Кибер устойчивост) е по-важна от защитата

Ако през последното десетилетие целта на киберсигурността беше да изградим „непробиваема крепост“, то през 2026 г. тази концепция е заменена от нещо много по-реалистично: Cyber Resilience (Кибер устойчивост). Разликата е фундаментална. Докато традиционната защита се фокусира върху предотвратяването на атаки, кибер устойчивостта се фокусира върху способността на бизнеса да работи и да се възстановява по време и след като атаката вече се е случила. В свят, където пробивите са въпрос на кога, а не на

Режим на оцеляване 2026: Защо стратегията „Cyber Resilience“ (Кибер устойчивост) е по-важна от защитата Read More »

Дигитален имунитет: Как да изградим софтуер, който се „лекува“ сам

Доскоро стратегията на повечето компании беше насочена към изграждането на високи стени около техните системи. През 2026 г. обаче знаем, че въпросът не е дали ще бъдете атакувани, а кога. Тук идва концепцията за Дигитален имунитет (Digital Immunity) – стратегия, която не просто защитава, а позволява на системите да оцеляват и да се възстановяват автономно, точно както човешкото тяло се бори с вирусите. 1. Какво представлява системата с дигитален имунитет? Дигиталният имунитет съчетава практики от

Дигитален имунитет: Как да изградим софтуер, който се „лекува“ сам Read More »

Киберсигурността като бизнес катализатор: От „неизбежен разход“ към пазарно предимство

През последните десетилетия киберсигурността често беше възприемана като „дигитална застраховка“ – нещо, за което плащате с надеждата никога да не ви потрябва. Но през 2026 г. парадигмата се промени. В свят, доминиран от регулации и високи изисквания за доверие, сигурността вече не е спирачка, а двигател на бизнес растежа. 1. Доверието е новата валута В ерата на масовите пробиви на данни, клиентите и партньорите стават все по-взискателни. Организация, която може да докаже високи стандарти на

Киберсигурността като бизнес катализатор: От „неизбежен разход“ към пазарно предимство Read More »

Защо и най-скъпият софтуер е безполезен без киберкултура: Психология на сигурността

Инвестирали сте в последно поколение EDR, имате перфектно конфигуриран Microsoft 365 и екип от външни консултанти. Но подготвен ли е вашият офис мениджър за обаждане от „ИТ поддръжката“, което изисква спешна смяна на паролата? Или за имейл от „директора“, който моли за бърза проверка на прикачен PDF фактура? През 2026 г. технологиите са по-сигурни от всякога, което прави човешкият фактор най-лесната входна точка за хакерите. 1. Социалното инженерство: Хакване на хора, не на код Хакерите

Защо и най-скъпият софтуер е безполезен без киберкултура: Психология на сигурността Read More »

Отвъд ИТ периметъра: Защо OT сигурността е критична за индустрията през 2026

Дълго време индустриалните компании живееха с илюзията за „въздушна междина“ (air gap) – вярването, че щом производствените машини не са директно свързани с интернет, те са в безопасност. През 2026 г. тази концепция е официално мъртва. Дигитализацията и Индустрия 4.0 свързаха сензорите, контролерите (PLC) и роботите с облачни платформи за анализ на данни. Това отвори огромна нова повърхност за атака, наречена OT (Operational Technology) среда. 1. Какво е OT и защо е различно от IT?

Отвъд ИТ периметъра: Защо OT сигурността е критична за индустрията през 2026 Read More »

AI срещу AI: Как да защитите организацията от автоматизирани фишинг атаки и Deepfakes през 2026

Преди няколко години киберсигурността се възприемаше като „игра на котка и мишка“ между човешкия интелект и статичните софтуерни правила. Днес правилата са променени. Навлизаме в ерата на Adversarial AI (състезателен изкуствен интелект), където хакерите използват същите мощни алгоритми за автоматизация, които ние използваме за бизнес продуктивност. Ако през 2024 г. AI в киберпрестъпността беше експеримент, през 2026 г. той е основното оръжие. Ето какво трябва да знае всяка организация, за да не остане в миналото.

AI срещу AI: Как да защитите организацията от автоматизирани фишинг атаки и Deepfakes през 2026 Read More »