- All

Контекст: защо identity е новият периметър Преди пет години типичният пробив започваше с експлойт на уязвимост. Днес в повечето случаи...

Днешните атаки често не идват директно към вас, а през библиотека, контейнер образ или CI/CD pipeline. Ето практични стъпки да...
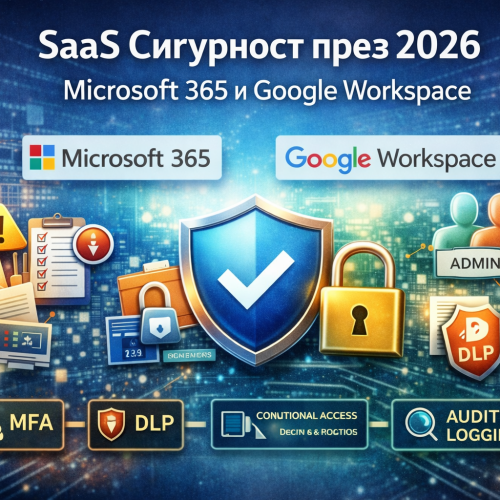
Все повече пробиви започват не от „хакната мрежа“, а от компрометирани акаунти, лошо настроени политики и прекалено широки права в...
Подготовка за “Q-Day”: Преходът към постквантова криптография (PQC) Квантовите компютри вече не са само теоретична концепция; те са бързо приближаваща...
Shadow AI: Новата граница на изтичане на корпоративни данни Тъй като изкуственият интелект се превръща в ежедневен инструмент за продуктивност,...
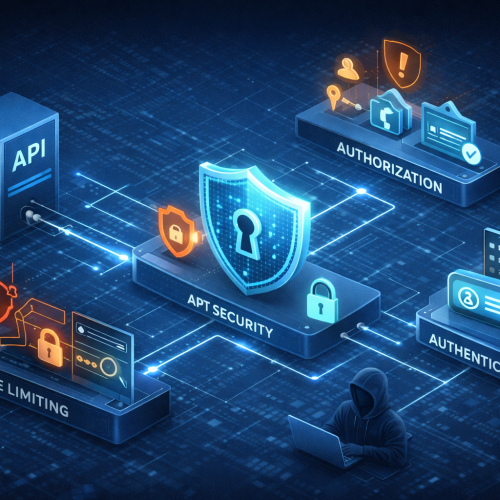
Днес бизнесът е интеграции: мобилни приложения, партньорски системи, микросервиси, публични API. Това прави API-тата „новия периметър“. Ако API е слабо...
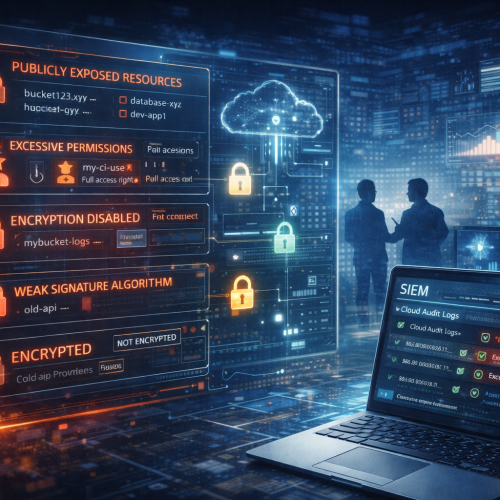
Облакът дава скорост, но грешките в конфигурацията дават „скорост“ и на нападателите. Публичен storage, прекалено широки IAM права, липса на...

Паролите са едновременно най-използваният и най-експлоатираният механизъм за достъп. Фишинг, credential stuffing, повторна употреба на пароли и „MFA fatigue“ атаки...

Рансъмуерът отдавна не е „само криптиране на файлове“. Днес най-често виждаме: Реалистичният въпрос не е „ще ни атакуват ли“, а...