Uncategorized

Incident Response планиране: как да се подготвите за пробив, преди да се е случил

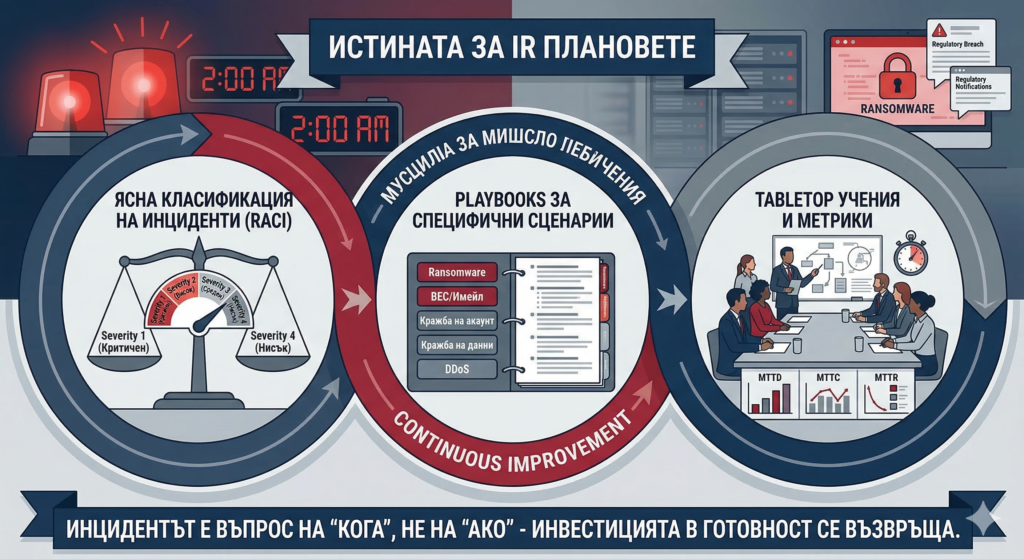
Истината за IR плановете Почти всяка организация над определен размер “има” Incident Response план. Значително по-малко от тях са го тествали при реалистични условия. Още по-малко са уверени, че ще работи при реален пробив в 2 часа сутринта, когато ключови хора са недостъпни и системите са частично компрометирани. Incident response не е документ — той е мускулна памет. Изгражда се чрез практика, обратна връзка и непрекъснато подобрение. Добрият IR план е жив документ, тестван редовно

Incident Response планиране: как да се подготвите за пробив, преди да се е случил Read More »
Vulnerability Management без хаос: как да приоритизирате правилно, когато сканерът върна 50 000 findings

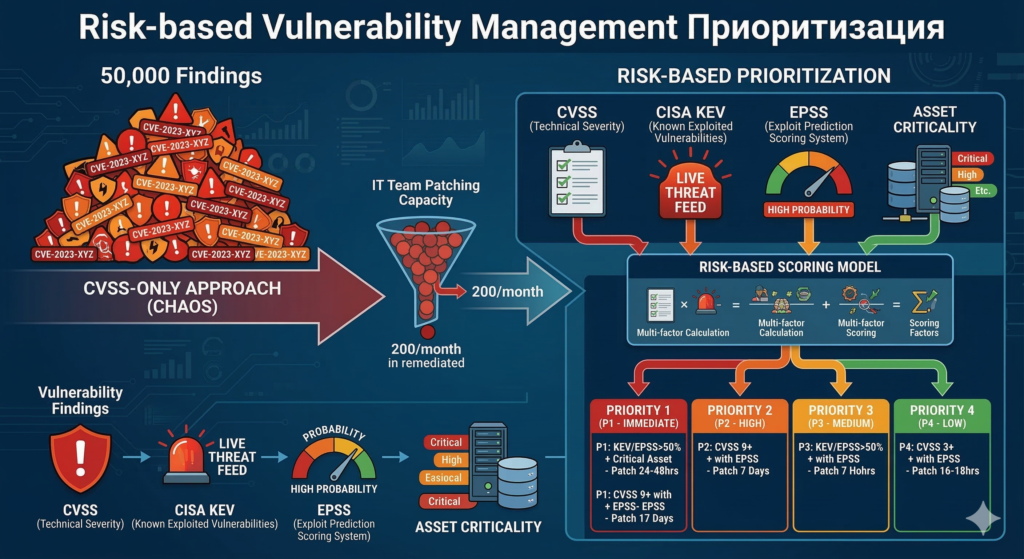
Проблемът: всичко е “Critical” Повечето организации имат vulnerability management програма. Малко от тях имат ефективна такава. Типичният сценарий: сканерът (Tenable, Qualys, Rapid7) върна 50 000 findings тази седмица. 3 000 от тях са CVSS 9+. IT екипът може да затвори 200 на месец. Математиката не работи. CVSS (Common Vulnerability Scoring System) оценява техническата тежест на уязвимост в изолация — без контекст за вашата среда, без информация дали се експлоатира активно, без отчитане на бизнес критичността

Vulnerability Management без хаос: как да приоритизирате правилно, когато сканерът върна 50 000 findings Read More »

Threat Intelligence на практика: как да спрете да реагирате и да започнете да предвиждате

Защо повечето TI програми не работят Много организации “имат” threat intelligence — купили са feed, интегрирали са го в SIEM-а и са забравили за него. Резултатът: стотици хиляди IOC-и в платформата, 99% от които са или остарели, или неуместни за конкретната организация. Шумът заглушава сигнала. Истинската TI програма не се свежда до консумация на данни — тя е цикъл: събиране, анализ, приоритизация, активиране и обратна връзка. Без всеки от тези елементи, TI остава академично упражнение.

Threat Intelligence на практика: как да спрете да реагирате и да започнете да предвиждате Read More »

Identity Security през 2026: как да спрете атаките преди да са стигнали до мрежата ви

Контекст: защо identity е новият периметър Преди пет години типичният пробив започваше с експлойт на уязвимост. Днес в повечето случаи атакуващият просто се логва — с откраднати, купени или social-engineered идентификационни данни. Verizon Data Breach Investigations Report за 2025 г. потвърди, че над 74% от пробивите включват compromised credentials или human element. Резултатът е прост: ако не контролирате идентичностите в организацията си — потребителски акаунти, service accounts, машинни идентичности — нападателят вече е вътре, преди

Identity Security през 2026: как да спрете атаките преди да са стигнали до мрежата ви Read More »

Supply Chain Security: как да се защитите от компрометирани зависимости, пакети и CI/CD (SBOM + SLSA без “теория”)

Днешните атаки често не идват директно към вас, а през библиотека, контейнер образ или CI/CD pipeline. Ето практични стъпки да затворите най-честите дупки в software supply chain. Как изглежда атаката в реалния свят Вместо да атакуват директно инфраструктурата ви, нападателите: Резултатът: “вие” доставяте проблема към клиентите си или го разгръщате вътрешно. Минимална цел: да знаете какво пускате в продукция Първата практична линия на защита е видимост: Тук SBOM и SLSA не са “buzzwords”, а начин

Supply Chain Security: как да се защитите от компрометирани зависимости, пакети и CI/CD (SBOM + SLSA без “теория”) Read More »

SaaS сигурност през 2026: как да намалите риска в Microsoft 365 и Google Workspace (без да усложнявате живота на екипите)

Все повече пробиви започват не от „хакната мрежа“, а от компрометирани акаунти, лошо настроени политики и прекалено широки права в SaaS. Ето практичен план за по-сигурни тенанти и по-малко инциденти. Защо SaaS е новият „периметър“ Класическият периметър (офис, мрежа, VPN) вече не е центърът на всичко. Днес критичните данни и процеси са в: В реални инциденти “първоначалният достъп” често е: 10 контрола, които дават най-голям ефект (по приоритет) Аларми, които си струват (минимум “starter pack”)

SaaS сигурност през 2026: как да намалите риска в Microsoft 365 и Google Workspace (без да усложнявате живота на екипите) Read More »

Постквантова криптография: Защо трябва да ви е грижа за “Събери сега, декриптирай по-късно”

Подготовка за “Q-Day”: Преходът към постквантова криптография (PQC) Квантовите компютри вече не са само теоретична концепция; те са бързо приближаваща се реалност. Докато те обещават пробиви в науката и медицината, квантовите машини представляват екзистенциална заплаха за протоколите за криптиране (като RSA и ECC), които защитават почти всички съвременни цифрови комуникации. Разбиране на стратегията “Събери сега, декриптирай по-късно” Може би си мислите, че квантовите заплахи са далеч във времето, така че защо да се тревожите сега?

Постквантова криптография: Защо трябва да ви е грижа за “Събери сега, декриптирай по-късно” Read More »

Възходът на Shadow AI: Защо навиците на служителите ви в ChatGPT са риск за сигурността

Shadow AI: Новата граница на изтичане на корпоративни данни Тъй като изкуственият интелект се превръща в ежедневен инструмент за продуктивност, се появи ново предизвикателство за ИТ отделите: Shadow AI (Сенчест ИИ). Подобно на “Shadow IT”, това се отнася до използването на AI приложения и големи езикови модели (LLM) от служители без знанието или одобрението на екипа по сигурността. Парадоксът между удобство и сигурност Служителите използват инструменти като ChatGPT или Claude, за да обобщават бележки от

Възходът на Shadow AI: Защо навиците на служителите ви в ChatGPT са риск за сигурността Read More »

API сигурност: как да защитите интеграции, микросервиси и публични endpoints

Днес бизнесът е интеграции: мобилни приложения, партньорски системи, микросервиси, публични API. Това прави API-тата „новия периметър“. Ако API е слабо защитено, нападателят не се нуждае от фишинг — просто говори директно със системата. Тази статия дава практичен модел за API сигурност, който работи както за публични, така и за вътрешни API. Най-чести проблеми в API сигурността 1) Счупена авторизация (достъп до чужди ресурси) Класически сценарий: потребител A може да достъпи данните на потребител B чрез

API сигурност: как да защитите интеграции, микросервиси и публични endpoints Read More »

Cloud сигурност: как да намалите риска от грешни конфигурации в облака (и хибридно)

Облакът дава скорост, но грешките в конфигурацията дават „скорост“ и на нападателите. Публичен storage, прекалено широки IAM права, липса на логинг или неправилни мрежови правила са достатъчни за сериозен инцидент — често без „хакване“ в класическия смисъл. Тази статия обобщава най-честите cloud рискове и практичните контроли, които намаляват вероятността и последствията. Топ 6 грешки, които водят до инциденти 1) Прекалено широки права (IAM) Най-скъпата грешка е „*“ права за удобство.Решение: least privilege + периодични review-та

Cloud сигурност: как да намалите риска от грешни конфигурации в облака (и хибридно) Read More »